
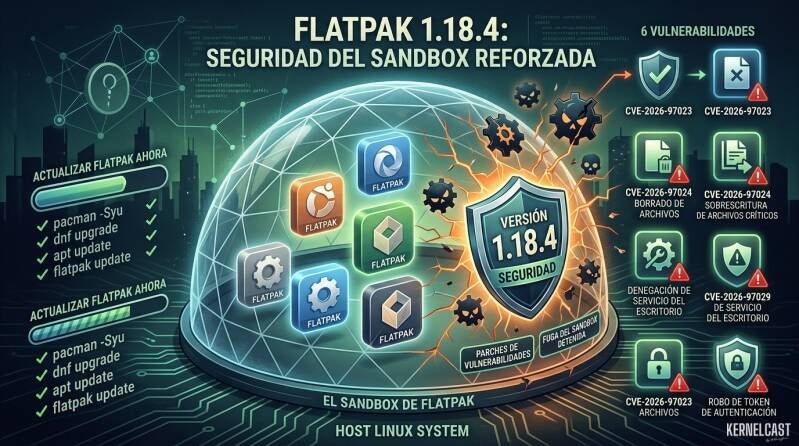
Si usas Linux en el escritorio, lo más probable es que tengas alguna aplicación en Flatpak aunque nunca lo hayas decidido de forma consciente. Muchas distribuciones lo traen de serie, y tiendas como Discover o GNOME Software lo ofrecen como primera opción al buscar un programa. La promesa es atractiva: cada aplicación vive en su propia caja, aislada del resto del sistema, y solo toca aquello a lo que tú le das acceso. Flatpak 1.18.4, publicada el 28 de septiembre, llega precisamente para reforzar esa caja, porque se han encontrado seis vulnerabilidades que permitían a una aplicación maliciosa ir bastante más allá de lo que debería. Es la cuarta actualización de mantenimiento de la rama estable 1.18 y aparece apenas una semana después de la 1.18.3, lo que ya da una pista de la prisa que se han dado los desarrolladores. No trae funciones nuevas ni cambios que vayas a notar al abrir tus aplicaciones. Es una versión de parches, de esas que se instalan sin prestarles atención, pero esta vez merece la pena entender qué había detrás.
El sandbox, o entorno aislado, es la pieza central de Flatpak: una especie de burbuja que separa la aplicación de tus archivos y del resto de procesos. Las dos vulnerabilidades más serias, CVE-2026-97023 y CVE-2026-97024, no rompen esa burbuja mientras usas la aplicación, sino que aprovechan el proceso con privilegios de administrador que Flatpak usa para instalar software para todo el sistema. En la primera, una aplicación maliciosa podía conseguir que ese proceso borrase archivos arbitrarios del equipo. En la segunda, podía hacer que sobrescribiera cualquier archivo con uno vacío o con un enlace simbólico, que es algo parecido a un acceso directo, apuntando a resolv.conf, el archivo que indica al sistema qué servidores DNS usar para traducir nombres de dominio en direcciones. Vaciar un archivo crítico del sistema con permisos de root no es precisamente un fallo menor, y por eso la versión incluye además un endurecimiento general contra el recorrido de enlaces simbólicos, la técnica de la que dependían ambos ataques.
La tercera, CVE-2026-97029, es más llamativa que peligrosa, aunque molesta de verdad si te toca. Una aplicación podía enviar señales, los avisos que el sistema usa para pedir a un proceso que se detenga, a un grupo de procesos que incluía a otros situados fuera de su burbuja. El resultado posible era tumbar tu entorno de escritorio entero de golpe, lo que técnicamente se conoce como denegación de servicio.
Las otras tres afectan a escenarios más concretos. CVE-2026-97025 hacía visible para otros usuarios del equipo el token de autenticación al descargar aplicaciones desde repositorios OCI privados, un formato heredado del mundo de los contenedores que se usa sobre todo en entornos empresariales. CVE-2026-97026 restringe los permisos de los directorios temporales que Flatpak crea en /var/tmp, que hasta ahora quedaban demasiado expuestos. Y CVE-2026-97027 obliga a filtrar los archivos .desktop y los servicios de D-Bus, el canal por el que las aplicaciones hablan con el resto del sistema, contra una lista cerrada de campos permitidos, para evitar interacciones no deseadas con servicios del anfitrión. A todo esto se suma la actualización de xdg-dbus-proxy a la versión 0.1.9, el componente que filtra esas conversaciones por D-Bus, que corrige otros dos fallos propios.
Aquí está lo que hace esta versión más interesante que un parche rutinario. Las vulnerabilidades más graves no se activan cuando abres una aplicación, sino cuando la instalas o la actualizas. Eso cambia bastante la forma de pensar en el riesgo. No hablamos de abrir un archivo sospechoso descargado de cualquier sitio, sino de algo que ocurre durante una actualización de software que tú ya habías aceptado tener en tu equipo.
Conviene ser cauto con la lectura, eso sí. Para aprovechar estos fallos hace falta que una aplicación maliciosa llegue antes a tu sistema. Flathub revisa lo que publica, aunque ninguna revisión es infalible, y el riesgo sube si has añadido repositorios de terceros que no conoces bien. Además, afecta sobre todo a las instalaciones a nivel de sistema, que son las que pasan por ese proceso privilegiado y las que muchas distribuciones configuran por defecto. No es motivo para desinstalar nada, pero sí para no dejar la actualización para la semana que viene.
Hay un malentendido muy extendido que vale la pena aclarar. Ejecutar flatpak update actualiza tus aplicaciones y los runtimes, las bases comunes que comparten, pero no actualiza Flatpak en sí. El programa Flatpak es un paquete más de tu distribución y se actualiza con su gestor habitual: sudo pacman -Syu en Arch o CachyOS, sudo dnf upgrade en Fedora, sudo zypper update en openSUSE o sudo apt update seguido de sudo apt upgrade en Debian y Ubuntu. Las distribuciones de ciclo continuo suelen recibir la nueva versión en pocos días. Las de versión fija a menudo no suben el número, sino que incorporan los parches a su propia versión, así que si flatpak --version te devuelve algo anterior a 1.18.4 no significa necesariamente que sigas expuesto: revisa los avisos de seguridad de tu distribución para salir de dudas. Aprovecha también para comprobar que bubblewrap y xdg-dbus-proxy están al día, porque son las otras dos piezas de las que depende el aislamiento.
Ya puestos, es buen momento para echar un vistazo a los permisos de lo que tienes instalado. En KDE Plasma puedes hacerlo desde Preferencias del sistema, en el apartado de permisos de aplicaciones Flatpak, y en cualquier escritorio tienes Flatseal o el comando flatpak info --show-permissions seguido del identificador de la aplicación. Si en algún momento resolviste un problema con flatpak override --filesystem=host, que da acceso a todo tu sistema de archivos, debes saber que esa aplicación ya apenas vive dentro de una caja.
Esta versión arregla fallos en el código que hace cumplir el aislamiento, y eso depende de los desarrolladores de Flatpak. Pero un sandbox tiene dos mitades: la que programan ellos y la que vas construyendo tú a golpe de permisos concedidos para que algo funcione a la primera. La primera se parchea con una actualización. La segunda solo cambia si un día te sientas a revisar cuántas puertas has ido abriendo sin darte cuenta, y quizá ahí esté el riesgo que ningún CVE va a documentar nunca.
Fuente: Flatpak (GitHub)
Añadir comentario
Comentarios