
Montar una VPN propia con WireGuard es sencillo sobre el papel: pocas líneas de configuración y un rendimiento que ha convencido a media comunidad. Lo incómodo llega cuando tienes que crear pares, repartir ficheros y acordarte de qué clave era de qué móvil. Ahí entra WireGuard Easy, la herramienta de código abierto que te ofrece una interfaz web para administrar tu servidor VPN. Acaba de publicar su versión 15.5, que mezcla novedades de protocolo, seguridad y ajustes pensados para quien lo tiene en producción.
AmneziaWG 3.1: una VPN que intenta no parecerse a una VPN
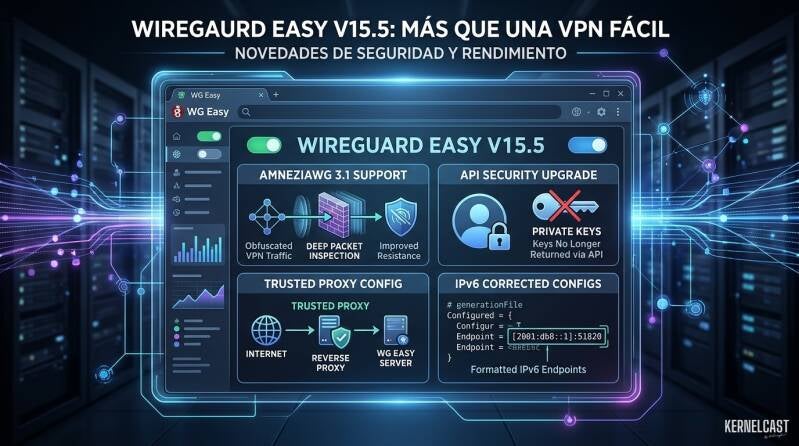
La novedad que más ruido va a hacer es el soporte para AmneziaWG 3.1. Se trata de un protocolo basado en WireGuard, diseñado para que el tráfico resulte más difícil de identificar cuando alguien lo analiza con inspección profunda de paquetes. Dicho sin tecnicismos: hay redes que no se limitan a mirar a dónde va tu tráfico, sino que examinan cómo es, y bloquean lo que reconocen como VPN. AmneziaWG intenta que tu conexión pase más desapercibida ante ese tipo de filtrado. Para que esto funcione, la versión actualiza los componentes internos de AmneziaWG, entre ellos amneziawg-go, de modo que WireGuard Easy encaje con la versión más reciente del protocolo. Es un cambio de fondo más que de cara visible, y conviene tenerlo en cuenta si ya usabas AmneziaWG: la compatibilidad con la versión 3.1 es justo lo que se ha puesto al día.
No te voy a vender que esto lo cambie todo para cualquier usuario. Si tu VPN solo conecta tu portátil con la red de casa desde la cafetería, probablemente nunca necesites ofuscar nada. Pero si te mueves por redes restrictivas, tener esta opción integrada en la misma interfaz que ya usas evita montar herramientas paralelas.
La API ya no devuelve claves privadas
Este es el cambio que yo miraría primero, aunque no sea el más vistoso. Los desarrolladores han modificado la API de detalles del cliente para que ya no incluya claves privadas en sus respuestas. Antes, quien pudiera consultar esa API recibía material sensible que en realidad no hacía falta para consultar los datos de un cliente. La lógica es la de siempre en seguridad: lo que no se envía no se puede filtrar. Si tienes scripts, paneles o integraciones que consultan la API, o si alguna vez has dejado registros de peticiones activos, reducir la cantidad de credenciales que viajan en cada respuesta te quita un riesgo de encima. Si algo tuyo dependía de recibir esa clave por ahí, toca revisarlo antes de actualizar. En la misma línea, la versión actualiza Node.js para abordar vulnerabilidades conocidas. Es el tipo de mantenimiento que no sale en los titulares, pero que en un servicio expuesto a internet marca la diferencia entre un panel al día y uno que arrastra problemas heredados.
Interfaz con nombre propio y proxy de confianza
Pasando a la administración, ahora puedes personalizar el nombre de la interfaz de red de WireGuard en lugar de conformarte con uno predefinido. Parece un detalle menor hasta que lo piensas en un servidor con varias interfaces, o en un entorno donde las convenciones de nombres importan para no confundirte tú mismo seis meses después. También llega una configuración de proxy confiable, útil cuando ejecutas WireGuard Easy detrás de un proxy inverso. Es el montaje habitual si publicas el panel con un dominio y certificado: el proxy recibe las peticiones y las reenvía a la aplicación. Indicarle a la herramienta en qué proxy confiar le permite interpretar bien de dónde vienen esas conexiones. Además, la documentación del proyecto incorpora orientación sobre limitación de tarifas, es decir, poner un tope al número de peticiones para proteger instalaciones accesibles desde fuera. Si tu panel está a la vista de todo internet, esa guía merece una lectura tranquila.
Métricas, IPv6 y los detalles que se agradecen
Si vigilas tu servidor con Prometheus, las métricas ahora exponen información sobre los puntos finales de los pares. Es decir, tienes más datos sobre las conexiones VPN para montar tus gráficas y alertas. Y hay una corrección práctica: las direcciones IPv6 usadas como punto final del cliente se encierran ahora entre corchetes, lo que evita entradas mal formadas en las configuraciones generadas. Quien ha pegado una IPv6 en un campo de dirección y puerto sabe lo molesto que es ese fallo. La lista se completa con traducciones al sueco y al azerbaiyano, mejoras en varias traducciones existentes y documentación para integrar VoidAuth mediante OpenID Connect. Hay además numerosas actualizaciones de dependencias y correcciones menores de mantenimiento.
Lo que deja esta versión es una idea que se repite en el software libre de administración: el valor de una herramienta como esta no está solo en las funciones nuevas, sino en cuánta superficie de riesgo es capaz de quitar en silencio. Una versión que ofusca mejor el tráfico, reparte menos secretos y te deja ponerlo todo detrás de un proxy sin sustos es una versión pensada para quien lo mantiene a largo plazo. Quizá la pregunta útil antes de actualizar no sea qué hay de nuevo, sino qué datos sensibles seguías pasando por rutas que nunca necesitaron llevarlos.
Fuente: WireGuard Easy
Añadir comentario
Comentarios