
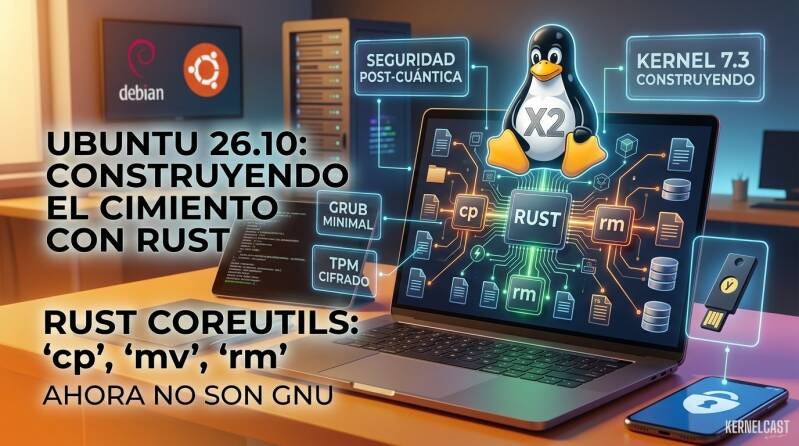
¿Qué pasa cuando la distribución más usada del mundo cambia por debajo los comandos con los que copias, mueves y borras archivos desde hace décadas? Con Ubuntu 26.10 "Stonking Stingray", prevista para el 15 de octubre y ya disponible en beta, la pregunta deja de ser teórica. Esta versión incluye el paso más visible de la apuesta de Canonical por Rust, pero también un arranque seguro más austero, un cifrado de disco ampliado y una renovación a fondo de la criptografía. Más que una versión de escaparate, es una versión de cimientos.
Coreutils es el paquete de utilidades básicas de la línea de comandos, esas herramientas tan cotidianas que casi ni piensas en ellas: ls, cat, cp, mv, rm y compañía. Ubuntu 26.04 LTS ya adoptó por defecto uutils coreutils, una reimplementación escrita en Rust, pero dejó las versiones GNU de cp, mv y rm por compatibilidad. En Ubuntu 26.10 esos tres comandos también migran, de modo que las utilidades centrales por defecto pasan a ser completamente de Rust. No me parece casual que fueran los últimos en caer. Son justo los que tocan tus datos, y ahí un fallo sutil sale caro. Por eso el aviso de Canonical merece atención: recomienda probar los scripts que dependen de comportamientos finos de los comandos, sobre todo los flujos que copian, mueven o eliminan archivos. Si mantienes scripts antiguos de copias de seguridad o de limpieza, haz la prueba en una máquina o una máquina virtual antes de actualizar el equipo del que dependes. En esa misma línea, la versión incluye en el archivo, para pruebas, ntpd-rs, una implementación en Rust del protocolo que sincroniza el reloj del sistema, con el plan de convertirla en la opción por defecto en Ubuntu 27.04.
GRUB es el gestor de arranque que se ejecuta antes que el kernel, y cada línea de código que contiene es superficie de ataque en el momento en que menos protecciones hay activas. Canonical está recortando las compilaciones firmadas de GRUB para quitar lo que no hace falta en configuraciones comunes. La versión firmada seguirá entendiendo /boot en ext4, FAT, ISO9660 y squashfs, pero se retiran los controladores de Btrfs, HFS+, XFS y ZFS, además de los cargadores de imágenes JPEG y PNG y las tablas de particiones de Apple.
También cambian los diseños de almacenamiento compatibles con Secure Boot. Las configuraciones con /boot sobre LVM o LUKS, y las de RAID por software distintas de RAID1, dejan de admitirse en esa ruta de arranque. El texto fuente no detalla cómo afectará esto a instalaciones ya existentes, así que si usas un /boot poco convencional con Secure Boot activado, conviene que consultes las notas de la versión antes de dar el salto. Que la imagen de arranque no sepa pintar un PNG puede parecer un detalle menor, pero es exactamente el tipo de recorte que reduce riesgos sin que lo notes en el día a día.
El cifrado de disco completo respaldado por TPM, el chip que guarda claves y comprueba el estado del arranque, se amplía para funcionar también en máquinas sin una raíz de confianza de hardware. Como Ubuntu no puede verificar automáticamente la integridad del firmware en esos equipos, la instalación pedirá que configures un PIN o una frase de contraseña. Los equipos que sí cuentan con esa raíz de confianza, según Canonical la mayoría de los PC fabricados desde 2021, seguirán con el desbloqueo automático.
En la pila criptográfica llega OpenSSL 4.0 con soporte de Encrypted Client Hello, que cifra el saludo inicial de una conexión TLS para que no quede a la vista a qué sitio te conectas. A cambio se retiran piezas viejas, como la interfaz ENGINE y el soporte de SSLv3, y se restringen aún más las curvas elípticas obsoletas y los parámetros explícitos de curva. Se suma upki, un mecanismo de revocación de certificados a nivel de sistema basado en datos CRLite guardados en caché local, y OpenSSH 10.5 mantiene por defecto el intercambio de claves híbrido postcuántico, que combina un algoritmo clásico con otro pensado para resistir ordenadores cuánticos futuros.
Hay un cambio de fontanería que casi nadie verá, pero que importa. Ubuntu abandona dbus-daemon, que usaba desde 2004, y pasa a dbus-broker tanto para el bus del sistema como para los de sesión de usuario. D-Bus es el canal por el que se hablan muchos servicios del escritorio, y la nueva implementación, de arquitectura dirigida por eventos, promete mejor contabilidad, fiabilidad y escalabilidad. La mediación de AppArmor sobre la comunicación D-Bus se mantiene.
En el terreno de la identidad, authd añade autenticación con contraseña de Microsoft y multifactor mediante Microsoft Authenticator, y puede derivar los identificadores de usuario y grupo de los atributos del proveedor de identidad. NetworkManager gana soporte de PKCS#11 y tarjetas inteligentes en conexiones VPN, incluidas llaves como las YubiKey. Y llega Myna, una función de voz a texto de escritorio que reconoce la voz en local: tras instalar los modelos necesarios, el dictado funciona sin conexión y el audio se procesa en memoria y se descarta después. El kernel será Linux 7.3, con trabajo en Landlock, AppArmor, SELinux y Smack, actualizaciones de controladores TPM, correcciones del verificador BPF, endurecimiento de NTFS3 y arreglos de seguridad de memoria en redes, sistemas de archivos y virtualización.
El hilo común de todo esto es la superficie: menos código en el arranque, menos formatos heredados en la criptografía, menos C en las herramientas que manejan tus archivos. Reducir superficie tiene un precio, y se paga en compatibilidad, normalmente por quien guarda ese script de hace diez años que nadie se atreve a tocar. Quizá la mejor señal de que Canonical acierta sea que, dentro de unos meses, casi nadie recuerde que estos comandos cambiaron de lenguaje.
Fuente: Linuxiac
Añadir comentario
Comentarios